01 / ANALYZE
Entender antes de alterar.
Levantamento do ambiente, arquitetura, tecnologias, superfície exposta e controles existentes antes da definição das medidas.
Analiso, fortaleço e estruturo projetos digitais com foco na redução da superfície de exposição — considerando aplicação, WordPress, infraestrutura, Cloudflare e controles técnicos compatíveis com cada ambiente.
Cada projeto é analisado de acordo com sua arquitetura, infraestrutura e escopo.
Um projeto web possui diferentes pontos de exposição. Por isso, a abordagem considera as camadas disponíveis na aplicação, infraestrutura e ambiente de publicação.
Levantamento do ambiente, arquitetura, tecnologias, superfície exposta e controles existentes antes da definição das medidas.
Aplicação de hardening e configurações compatíveis com o projeto, buscando reduzir riscos evitáveis sem comprometer a operação.
Quando disponíveis, recursos como Cloudflare, WAF, rate limiting, HTTPS/TLS e controles adicionais podem complementar a arquitetura.
Após as alterações, o ambiente é revisado para verificar o comportamento esperado e registrar os controles aplicados.
Serviços independentes ou combinados conforme a tecnologia, infraestrutura e necessidade do projeto.
Revisão técnica da superfície exposta, configurações, componentes e pontos de atenção, com recomendações de correção.
Fortalecimento do WordPress através da revisão de usuários, componentes, configurações, exposição e superfície de ataque.
Configuração e revisão de recursos de proteção disponíveis na camada Cloudflare, conforme a arquitetura do projeto.
Aplicação de controles técnicos em projetos web, incluindo headers, exposição, configuração e boas práticas de segurança.
Acompanhamento contínuo com atualizações, revisões periódicas e pequenos ajustes de segurança dentro do escopo contratado.
Análise conjunta de performance, carregamento, estrutura técnica e controles de segurança aplicáveis ao projeto.
Desenvolvimento de landing pages com atenção à performance, estrutura técnica e controles de segurança compatíveis com o ambiente.
Ajustes técnicos em DNS, HTTPS/TLS, headers, configurações e outros controles disponíveis na infraestrutura.
Ambientes com APIs, sistemas, áreas restritas, integrações ou arquiteturas específicas avaliados individualmente.
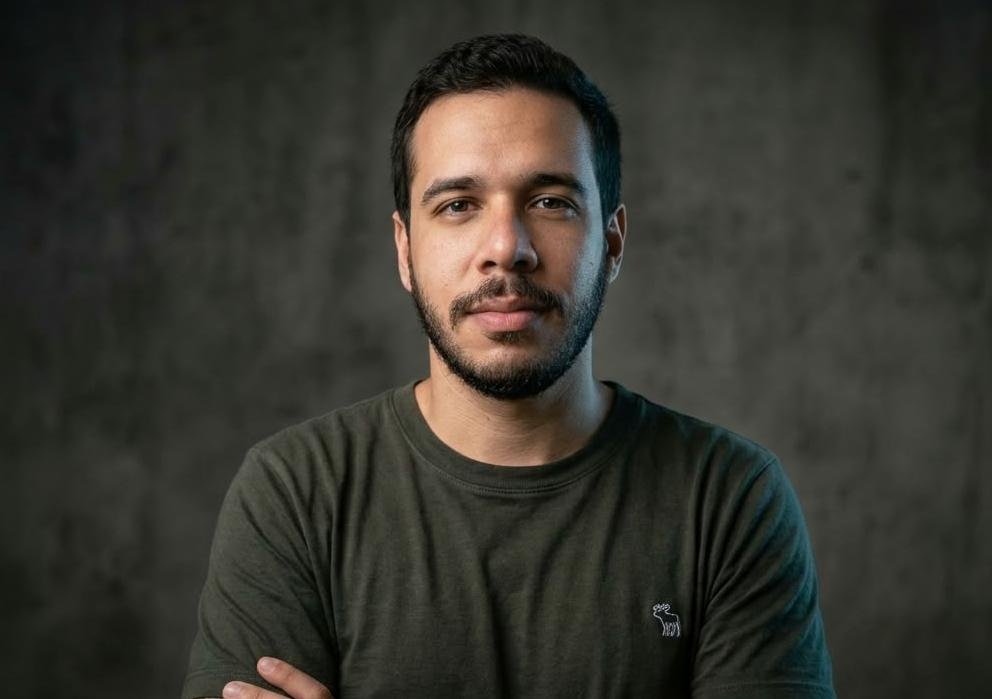
Atuo no desenvolvimento e estruturação de projetos digitais com uma visão que combina tecnologia, performance e segurança.
Atualmente estudo Análise e Desenvolvimento de Sistemas e Cybersegurança, aprofundando meus conhecimentos em desenvolvimento, infraestrutura e segurança web.
Meu objetivo é construir uma metodologia prática para analisar ambientes, identificar pontos de atenção e aplicar controles técnicos compatíveis com cada projeto.
A aplicação depende da arquitetura, infraestrutura, tecnologia utilizada e escopo contratado. Nem todo controle é aplicável a todos os ambientes.
Verificação da utilização adequada de HTTPS e configuração compatível com o projeto.
Revisão e configuração de headers HTTP de segurança quando suportados pelo ambiente.
CSP quando aplicável, considerando scripts, fontes, analytics e demais recursos externos.
Redução da superfície de exposição e revisão de componentes e configurações.
DNS, proteção de borda e recursos disponíveis conforme a arquitetura contratada.
Regras e mecanismos de filtragem quando disponíveis e adequados ao ambiente.
Controle de requisições quando a infraestrutura oferece suporte ao mecanismo.
Revisão da validação das entradas em aplicações que possuam processamento de dados.
O objetivo não é simplesmente ativar ferramentas. Cada alteração deve fazer sentido dentro da arquitetura existente.
Entendimento do ambiente, tecnologias, infraestrutura e superfície de exposição.
Identificação de configurações, controles existentes e pontos que merecem revisão.
Implementação dos controles definidos dentro do escopo e das possibilidades do ambiente.
Testes, revisão pós-implementação e documentação das medidas aplicadas.
Valores iniciais para projetos dentro dos escopos apresentados. Ambientes mais complexos são avaliados individualmente.
Para quem precisa entender melhor a exposição e os principais pontos de atenção do ambiente.
Para projetos que precisam transformar análise em medidas práticas de fortalecimento.
Fortalecimento de ambientes WordPress com revisão dos principais pontos de exposição.
Configuração e revisão dos recursos de segurança disponíveis na camada Cloudflare.
Fortalecimento técnico do ambiente WordPress dentro do escopo contratado.
Acompanhamento contínuo, revisões e atualizações dentro do escopo contratado.
Landing page profissional com performance, estrutura técnica e controles aplicáveis.
Projeto de conversão combinado com uma camada técnica de segurança compatível.
Ambientes maiores, integrações e requisitos específicos avaliados individualmente.
Cloudflare, servidor, WordPress, aplicação, headers e configurações cumprem papéis diferentes. A estratégia considera o que realmente existe no ambiente.
Controles de segurança precisam ser aplicados com atenção à compatibilidade, performance, funcionalidades e necessidade real do projeto.
Não necessariamente. A Security Review é definida de acordo com o escopo contratado e pode envolver análise técnica, configuração, exposição e recomendações. Pentest é uma atividade específica de segurança que exige escopo e metodologia próprios.
Não. Nenhuma implementação responsável deve prometer segurança absoluta. O objetivo é aplicar e revisar controles compatíveis com a arquitetura e o escopo contratado.
Sim. O trabalho pode envolver revisão, hardening, configuração e acompanhamento de ambientes WordPress, dependendo da estrutura existente.
Cloudflare pode adicionar importantes controles na camada de borda, mas não substitui a segurança da aplicação, WordPress, servidor ou demais componentes. A proteção deve ser pensada em camadas.
Não necessariamente. Primeiro avaliamos a infraestrutura existente. Dependendo do ambiente, os controles podem ser implementados sem migração.
Não. Domínio, hospedagem, Cloudflare, serviços de terceiros e infraestrutura são custos independentes do serviço, salvo quando expressamente incluídos na proposta.
Sim. Desenvolvimento de landing pages continua disponível, inclusive com uma camada de segurança compatível com a arquitetura do projeto.
Sim. Projetos com APIs, sistemas, áreas restritas, integrações, servidores ou arquiteturas específicas são avaliados individualmente.
Conte um pouco sobre seu ambiente, site ou WordPress e o que você precisa. A partir dessas informações, podemos definir o escopo mais adequado para o projeto.
Falar com Vithor